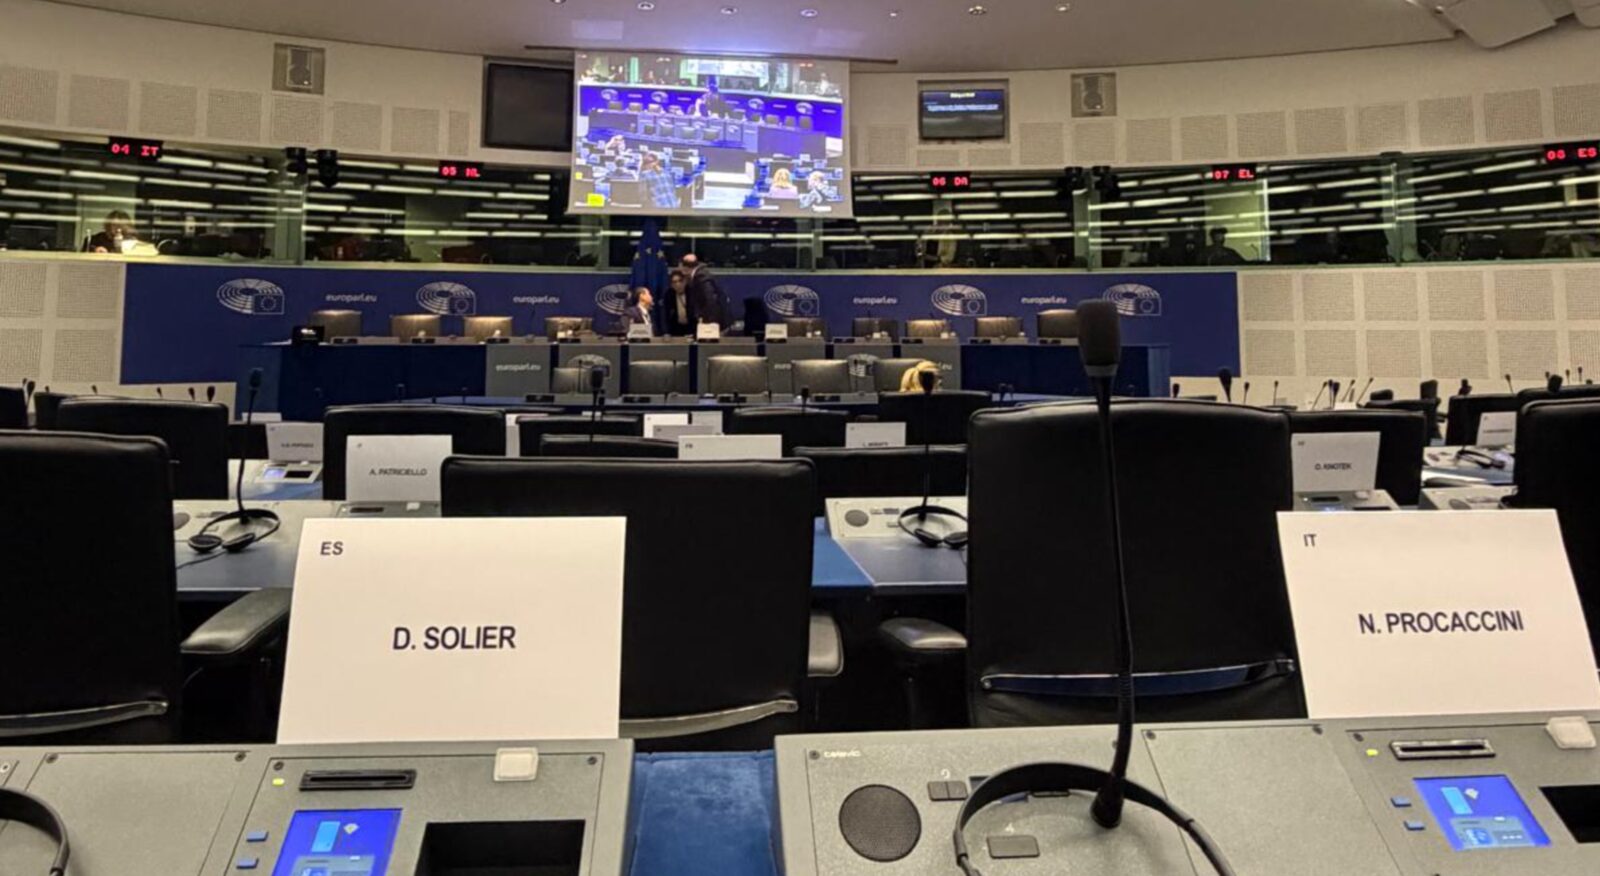
Hoy he intervenido en la reunión extraordinaria de la Comisión de Industria, Investigación y Energía (ITRE) del Parlamento Europeo sobre dos expedientes fundamentales: la propuesta de Cybersecurity Act 2, que aborda el papel de ENISA, la certificación europea y la seguridad de las cadenas de suministro TIC; y la revisión de NIS2 para simplificar obligaciones y alinear ambos marcos.
En los dos debates he defendido una misma idea: reforzar nuestra seguridad exige decisiones justificadas y normas que funcionen, no automatismos ni nuevas cargas innecesarias.
Evaluar el riesgo antes de restringir
Europa necesita proteger sus cadenas de suministro tecnológico. Pero identificar a un proveedor como de alto riesgo debe basarse en una evaluación individual, en pruebas y en decisiones que puedan revisarse jurídicamente.
El país de origen, la propiedad o el control de una empresa pueden ser factores relevantes. No deben sustituir el análisis concreto. Si existe un riesgo, debemos demostrarlo.
También debemos actuar con proporcionalidad: primero evaluar, después comprobar si el riesgo puede mitigarse mediante medidas técnicas, operativas o contractuales y, solo cuando no sean suficientes, recurrir a una prohibición. Mitigar antes de prohibir no debilita la seguridad: obliga a justificar cada decisión y la hace más sólida.
He defendido asimismo que la certificación europea siga siendo voluntaria como regla general y que se eviten ensayos y auditorías duplicados cuando una empresa ya haya acreditado el cumplimiento mediante un esquema equivalente. Necesitamos una ENISA más fuerte, pero que complemente a las autoridades nacionales y a los equipos de respuesta a incidentes, sin duplicar sus funciones y respetando las competencias de los Estados miembros en materia de seguridad.
Notificar una vez, no cinco
La simplificación de NIS2 debe resolver un problema práctico: una empresa no debería tener que comunicar el mismo incidente varias veces a distintas autoridades.
Por eso apoyo un punto único de notificación, pero con una condición clara: debe funcionar como un canal de envío seguro, no como un almacén central de todos los incidentes europeos. ENISA puede facilitar que la información llegue a la autoridad competente sin necesitar conservar todo su contenido.
Y si un Estado miembro ya dispone de una plataforma segura, interoperable y equivalente, debemos aprovecharla. Simplificar significa reutilizar lo que funciona, no construirlo todo de nuevo.
También necesitamos proteger la confianza de quienes notifican. No podemos pedir información sensible a una empresa para gestionar una crisis y utilizar automáticamente esa misma información para sancionarla. Si desincentivamos la notificación, tendremos menos información y menos seguridad.
Una transición post-cuántica ambiciosa y viable
La transición hacia la criptografía post-cuántica es necesaria. Pero los plazos deben tener en cuenta la realidad tecnológica, especialmente en sistemas críticos de energía e industria con ciclos de vida largos.
Defiendo objetivos ambiciosos, seguimiento transparente y responsabilidad para quienes puedan migrar y no lo hagan. También un mecanismo claro para los casos en los que existan impedimentos técnicos reales. Un plazo imposible de cumplir no mejora nuestra protección.
Mi posición es sencilla: pruebas antes de restricciones, mitigación antes de prohibiciones y simplificación sin centralización innecesaria. Europa será más segura si construimos un marco exigente, proporcionado y capaz de funcionar en la práctica.